Konfigurasi ACME SSL Challenge Bypass untuk Otomasi Sertifikat HTTPS Let's Encrypt
ACME SSL Challenge Bypass pada WDP Link Post adalah mekanisme perlindungan tingkat router yang mengecualikan direktori verifikasi sistem (
/.well-known/acme-challenge/) dari intersepsi kueri WordPress. Fitur ini menjamin proses penerbitan dan pembaruan otomatis (auto-renewal) sertifikat SSL HTTPS Let's Encrypt dan cPanel AutoSSL berjalan 100% mulus tanpa intervensi manual vendor.
Masalah Kegagalan Sertifikat SSL pada Sistem Multi-Domain
Saat mengelola puluhan hingga ratusan custom domain pengantin (Tier 3) pada satu instalasi WordPress, keamanan koneksi HTTPS adalah syarat mutlak. Peramban mobile seperti Chrome dan Safari akan memunculkan layar merah bertuliskan "Your connection is not private" jika domain pengantin tidak memiliki sertifikat SSL yang valid.
Mayoritas server hosting mengandalkan Let's Encrypt HTTP-01 Challenge untuk menerbitkan SSL:
- Server sertifikat (Let's Encrypt) mengirimkan robot pemverifikasi ke alamat:
http://andy-zhea.com/.well-known/acme-challenge/token-acak-12345
- Robot mengharapkan respons berupa teks token rahasia yang tersimpan di server hosting Anda.
- Namun jika router WordPress mencegatnya: Permintaan tersebut diterjemahkan sebagai halaman WordPress biasa. Karena slug tersebut tidak ada di database, WordPress mengembalikan kode status 404 Not Found atau 301 Redirect.
- Akibatnya, validasi gagal total dan domain klien gagal mendapatkan gembok hijau HTTPS.
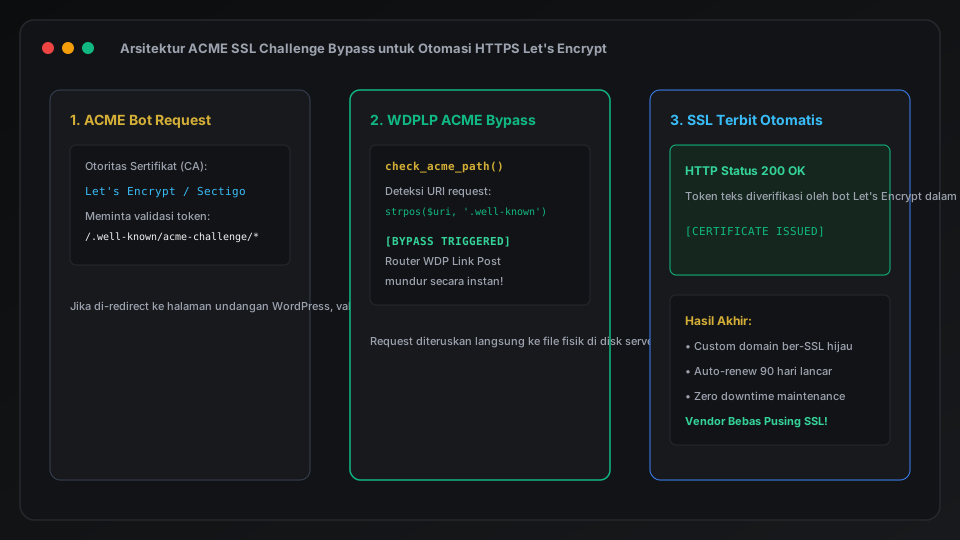
Solusi WDP Link Post: Pure ACME Challenge Bypass
WDP Link Post menyematkan detektor jalur tingkat awal pada siklus hidup inisialisasi perutean.
Cara Kerja Modul Bypass:
- Saat ada permintaan masuk, WDP Link Post memeriksa variabel lingkungan
$_SERVER['REQUEST_URI']. - Jika terdeteksi string
/.well-known/:
   if (strpos($_SERVER['REQUEST_URI'], '/.well-known/') !== false) {
       return; // Lewati router WDP Link Post sepenuhnya
   }
- Router langsung menghentikan proses rewrite dan membiarkan server web (Apache, Nginx, atau LiteSpeed) membaca berkas teks langsung dari partisi penyimpanan server.
- Robot Let's Encrypt membaca token secara instan (status 200 OK), dan sertifikat SSL langsung diterbitkan dalam waktu kurang dari 5 detik.
Konfigurasi Web Server Pendukung (Nginx VPS)
Bagi pengguna server VPS berbasis Nginx murni, pastikan blok server Anda memiliki konfigurasi alias webroot untuk direktori ACME challenge:
# Blok Pengecualian ACME Let's Encrypt di Nginx
location ^~ /.well-known/acme-challenge/ {
    default_type "text/plain";
    root /var/www/html;
    allow all;
}
Setelah menambahkan baris di atas, jalankan nginx -t lalu systemctl reload nginx.
Studi Kasus Lapangan: Penerbitan SSL Otomatis Andy & Zhea
Domain pengantin andy-zhea.com diarahkan ke server cPanel agensi:
- Dalam 15 menit setelah A Record terarah, cPanel AutoSSL menjalankan cron job verifikasi ACME.
- Modul ACME Bypass WDP Link Post mengizinkan robot Sectigo membaca token tanpa dialihkan ke kanvas Elementor.
- Sertifikat SSL terbit sempurna dengan masa aktif 90 hari.
- Saat diuji, seluruh elemen undangan, foto mempelai, dan form ucapan doa langsung terenkripsi penuh dengan protokol TLS 1.3.
Matriks Evaluasi Validasi SSL pada Sistem Router
| Kondisi Sistem | Respon Permintaan ACME | Hasil Akhir SSL | Kebutuhan Intervensi |
|---|---|---|---|
| Tanpa ACME Bypass | Error 404 / Redirect WP | SSL Gagal Terbit (Layar Merah) | Vendor Harus Pasang Manual |
| Dengan ACME Bypass (WDPLP) | HTTP 200 OK (Direct File) | SSL Aktif Hijau Otomatis | 100% Otomatis Tanpa Sentuhan |
Tips & Praktik Terbaik
.well-known di direktori public_html, jangan pernah menghapusnya karena folder tersebut adalah wadah resmi penyimpanan token keamanan server Anda.