Panduan Custom Domain via Cloudflare: Proxied vs DNS-Only & Konfigurasi SSL
Integrasi Cloudflare pada Custom Domain menawarkan kecepatan jaringan global dan perlindungan DDoS yang andal. Namun agar website undangan pernikahan WDP Link Post berfungsi tanpa error pengalihan dan bebas dari masalah ikon kotak silang, vendor harus memahami perbedaan mendasar antara Mode DNS-Only (Grey Cloud) dan Mode Proxied (Orange Cloud) serta aturan ketat konfigurasi SSL Full (Strict).
Mengapa Cloudflare Sering Menjadi Sumber Masalah bagi Pemula?
Banyak pasangan pengantin membeli domain di penyedia yang secara otomatis mengaktifkan integrasi Cloudflare, atau klien sendiri yang mengarahkan domainnya ke Cloudflare demi keamanan.
Namun jika pengaturannya tidak tepat:
- Terjadi pengalihan tanpa henti (infinite redirect) sehingga website tidak bisa dibuka sama sekali.
- Ikon font Elementor, tanda panah, dan tombol musik berubah menjadi kotak silang akibat fitur Hotlink Protection.
- Nama tamu undangan pada URL
?to=Namatertukar akibat aturan cache tepi (edge cache) yang salah.
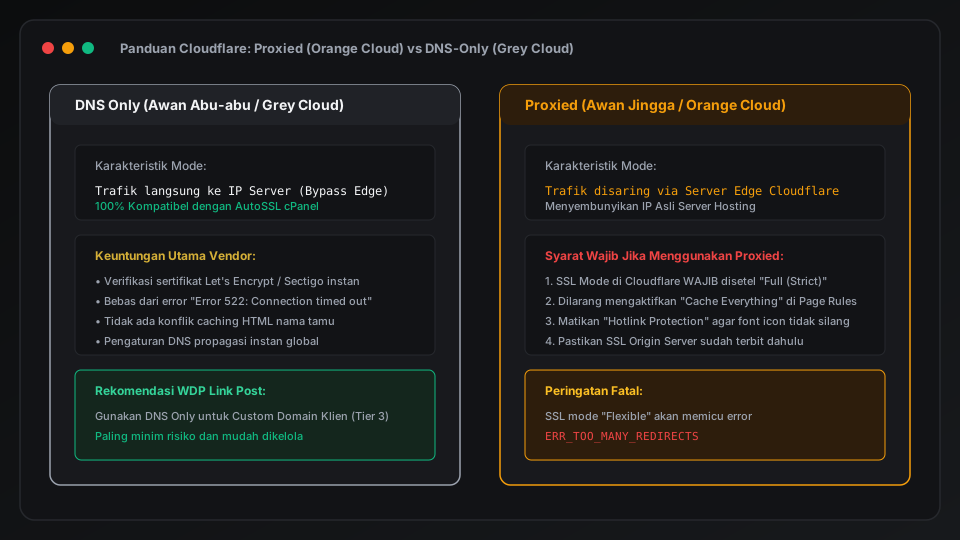
Mode 1: DNS-Only (Grey Cloud) — Pilihan Terbaik & Paling Aman
Untuk sebagian besar domain kustom pengantin (Tier 3), WDP Link Post sangat merekomendasikan penggunaan Mode DNS-Only.
Karakteristik & Keunggulan:
- Simbol di Dasbor: Ikon awan berwarna abu-abu (Grey Cloud).
- Aliran Trafik: Permintaan dari browser langsung ditujukan ke alamat IP server hosting Anda.
- SSL Handshake Langsung: Server hosting Anda (cPanel/VPS) menerbitkan sertifikat SSL Let's Encrypt secara otomatis tanpa interupsi.
- Nol Risiko Cache Collision: Server cache Cloudflare tidak ikut campur dalam penyimpanan HTML, sehingga nama tamu personal selalu tampil 100% akurat.
Mode 2: Proxied (Orange Cloud) — Aturan Wajib Jika Digunakan
Jika klien pengantin bersikeras mengaktifkan perlindungan awan jingga (Orange Cloud), vendor wajib memastikan 4 aturan berikut terpenuhi:
1. Aturan SSL/TLS Wajib: "Full" atau "Full (Strict)"
Masuk ke menu SSL/TLS > Overview di dasbor Cloudflare:
- DILARANG KERAS: Memilih mode Flexible atau Off (ini adalah pemicu utama error
ERR_TOO_MANY_REDIRECTS). - WAJIB DIPILIH: Mode Full (jika sertifikat server hosting masih sementara) atau Full (Strict) (jika hosting sudah memiliki SSL Let's Encrypt aktif).
2. Aturan Cache (Page Rules)
Masuk ke menu Rules > Page Rules:
- Jangan pernah membuat aturan
Cache Everythinguntuk URL domain undangan. - Gunakan aturan default Cloudflare: hanya file statis (gambar, css, js) yang di-cache di edge server.
3. Matikan Fitur Hotlink Protection
Masuk ke menu Scrape Shield:
- Pastikan opsi Hotlink Protection berada dalam status OFF.
- Jika aktif, Cloudflare akan memblokir peramban yang meminta file ikon font Elementor dari domain portal utama agensi Anda.
Studi Kasus Operasional: Undangan Andy & Zhea
Domain pernikahan andy-zhea.com dikelola oleh Andy melalui akun Cloudflare miliknya:
- Awalnya Andy mengaktifkan awan jingga (Proxied) dengan mode SSL bawaan Flexible.
- Hasilnya: Saat tautan dibuka di iPhone, muncul pesan kesalahan: "The page isn't redirecting properly".
- Vendor meminta Andy masuk ke dasbor Cloudflare dan mengubah mode SSL ke Full (Strict).
- Seketika halaman undangan pernikahan Andy & Zhea terbuka dengan sangat cepat dan ikon gembok HTTPS menyala hijau tanpa gangguan.
Tabel Panduan Cepat Pengaturan Cloudflare untuk Vendor
| Fitur Cloudflare | Status Rekomendasi | Konsekuensi Jika Salah Setting |
|---|---|---|
| Proxy Status | DNS Only (Paling Aman) | Jika Proxied, wajib ikuti aturan Full SSL |
| SSL/TLS Encryption | Full (Strict) | Jika Flexible, memicu loop redirect 301 |
| Always Use HTTPS | ON (Aktif) | Menjaga seluruh lalu lintas tetap terenkripsi |
| Auto Minify HTML | OFF (Nonaktifkan) | Dapat merusak script animasi Elementor |
| Hotlink Protection | OFF (Nonaktifkan) | Font dan icon Elementor menjadi kotak silang |